在左侧导航进入连接,即可查看本组织内已登记的全部外部连接,或点击右上角新建连接接入新的外部系统。
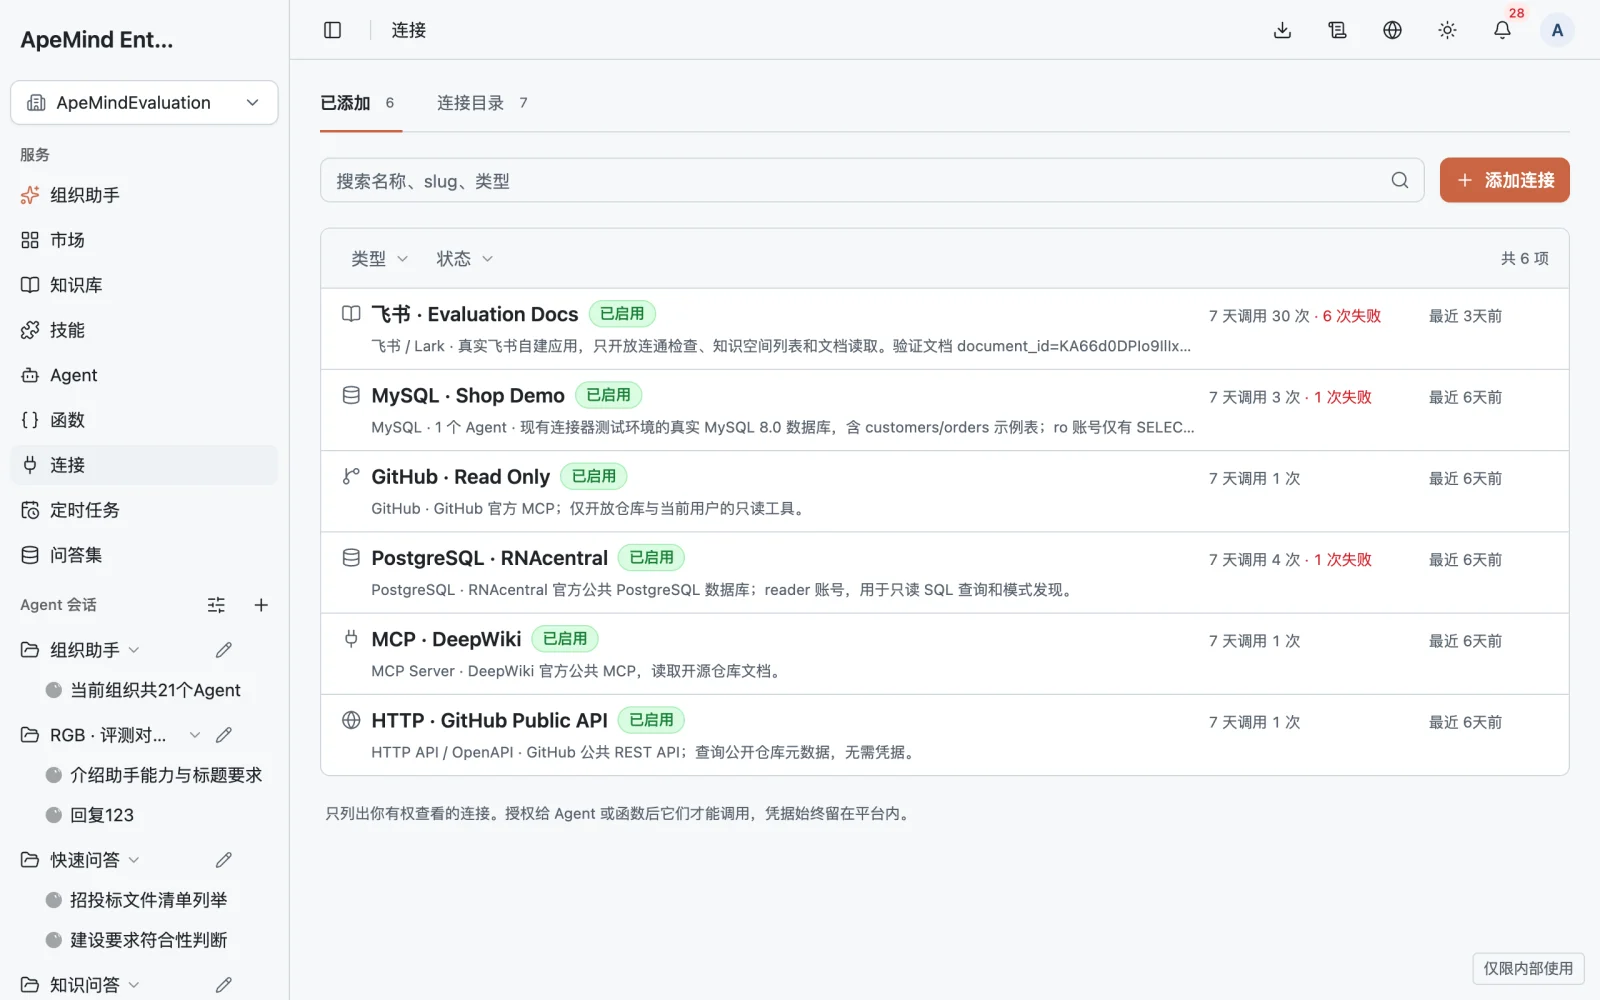
支持的连接类型
| 连接类型 | 主要用途 | 鉴权与操作发现 |
|---|---|---|
| PostgreSQL / MySQL | 支撑数据库知识库与自然语言问数,也可供函数执行受管只读 SQL。 | 独立只读账号密码(支持内网地址与 SSL);内置 schema_overview / validate_sql / execute_sql 等只读受管操作。 |
| 飞书 / Lark | 作为知识库自动同步数据源,或让 Agent 按需只读查询飞书文档与表格。 | 企业自建应用 App ID + App Secret(服务端换取令牌);支持「发现操作」自动登记只读工具。 |
| 邮箱(IMAP) | 专用于知识库只读邮件归档同步(不发信、不修改已读或删除邮件)。 | 邮箱地址 + 第三方客户端授权码 / 应用专用密码,强制 SSL/TLS 或 STARTTLS。 |
| MCP Server | 接入企业内部或第三方 MCP 工具生态,绑定后其工具直接成为 Agent 原生工具。 | 支持无鉴权、Bearer Token、自定义 Header 或 OAuth(PKCE);通过「发现操作」自动同步远端工具清单。 |
| GitHub | 让 Agent 检索代码仓库、Issue、PR 或按审批创建工单。 | 支持 OAuth 授权或 Personal Access Token;按需选择只读工具集(如 repos、issues)。 |
| HTTP API | 对接任意企业内部微服务、工单系统、CRM 或 ERP 接口。 | 支持无鉴权、Bearer、API Key(Header/Query);可直接粘贴 OpenAPI 3.0 / 3.1(JSON/YAML)一键导入操作目录。 |
新建连接与安全核验
点击新建连接,选择连接类型并填写主机地址、端口或接口 Base URL 与凭据。在正式保存前,可点击测试连接验证网络连通性与账号认证是否正确。
进入连接详情页的操作区域:数据库、MCP、GitHub 与飞书可点击发现操作拉取可用能力;HTTP 连接可直接导入 OpenAPI 文档或手工添加接口。
出于安全默认原则,新发现的操作(除预设只读外)需由维护者逐条确认并启用。每个操作都明确标注为读操作或写操作;对于写操作,可以配置为「在对话中经人确认」,确保 Agent 发起任何变更前必须得到当前对话者批准。
在连接详情页的访问区域决定可见范围,并按需把连接绑定到具体 Agent(在 Agent 的「资源权限」中勾选)或函数,避免过度暴露。
三档授权与凭据隔离
连接默认设为仅指定成员可见(不向全员暴露),并在详情页按三档精细授权:
| 授权档位 | 可执行动作 | 典型分配对象 |
|---|---|---|
| 使用(只读) | 查看连接可用状态、调用已启用的只读操作。 | 绝大多数问答 Agent、知识库数据源、普通业务成员。 |
| 外部写入 | 包含只读使用,并允许调用已启用的写操作(仍受「对话确认」策略约束)。 | 需要建单、回写表格的业务执行 Agent 或审批函数。 |
| 维护与授权 | 修改连接配置与凭据、管理操作目录、启停/删除连接、查看最近调用日志并转授权限。 | 平台管理员或该外部系统的负责人。 |
凭据只写不读与目标变更自动清空:填写保存后的密码、Token 与 OAuth 令牌永远不会回显在界面、调用日志或 Agent 对话中;如果有人修改了连接的目标地址(如数据库主机、HTTP Base URL 或 MCP 端点),系统会自动清空已保存的凭据并要求重新输入,彻底杜绝把现有密钥带往恶意地址的风险。
日常运维:停用、最近调用与依赖保护
- 即时停用:在连接详情页底部的「危险区」可一键停用连接,无需撤销逐条授权,所有 Agent、函数与数据源的后续调用会立即被阻断。
- 最近调用记录:维护者可在详情页查看最近调用记录(调用主体、操作名、耗时与成功/失败状态),便于审计与排障。
- 删除依赖保护:只要仍有知识库数据源、Agent 或函数在引用该连接,系统会列出依赖清单并阻止误删,先解除引用后方可删除。